

Как распознать криптоскам: главные признаки мошенничества
Криптоскам обычно выдают обещание гарантированной прибыли, требование действовать немедленно, просьба перевести монеты или раскрыть секретные данные, а также невозможность независимо проверить организаторов. Чем больше таких признаков встречается одновременно, тем выше риск. До перевода нужно отдельно проверить адрес сайта, команду, контракт, условия вывода и репутацию проекта.
Универсальный принцип проверки прост: отделите слова продавца от фактов, которые можно подтвердить без его помощи. Красивый сайт, тысячи подписчиков, фотографии офиса, отзывы в чате и логотип известной компании сами по себе ничего не доказывают. Все эти элементы копируются, покупаются или создаются за несколько часов. Значимы только проверяемые сведения: юридическое лицо в официальном реестре, история домена, публичная команда с подтверждаемым опытом, открытый код, аудит смарт-контракта и реальные операции в блокчейне.
Какие красные флаги указывают на криптомошенничество
Самые опасные красные флаги — гарантированный доход, секретная стратегия, бонус только за срочный перевод, общение исключительно в мессенджере и требование пополнить баланс перед выводом. Законный сервис объясняет риски, комиссии и порядок возврата доступа заранее. Мошенник скрывает детали, меняет условия после оплаты и не позволяет обратиться к независимому специалисту.
Один признак еще не всегда означает обман. Молодой легитимный проект может не иметь долгой истории, а децентрализованный сервис — зарегистрированной компании. Однако отсутствие юридического лица в сочетании с анонимной командой, закрытым кодом, нереалистичной доходностью и агрессивными продажами уже образует устойчивую картину риска. При двух серьезных красных флагах перевод разумно остановить; при просьбе раскрыть seed-фразу прекращать общение нужно сразу.
Как быстро проверить криптовалютное предложение
Быстрая проверка строится на пяти независимых шагах: найти официальный источник, сверить домен, изучить получателя, проверить контракт и испытать вывод минимальной суммой. Сведения нужно искать самостоятельно, а не открывать ссылки собеседника. Если хотя бы один критичный пункт невозможно проверить, безопасное решение — не переводить деньги до получения подтверждений.
- Введите название компании вручную и найдите сайт через несколько независимых источников. Сравните написание домена и дату его регистрации.
- Проверьте имена участников команды, старые профили, предыдущие проекты и упоминания вне рекламных публикаций.
- Посмотрите адрес кошелька в блокчейн-обозревателе: возраст, число операций, источники поступлений и массовые переводы на биржи.
- Для токена изучите контракт, распределение предложения, права владельца, концентрацию монет и возможность продажи.
- Не отправляйте основную сумму ради теста. Даже успешный небольшой вывод не доказывает честность: пирамиды специально разрешают первые выплаты.
Seed-фраза не нужна службе поддержки
Двенадцать или двадцать четыре слова дают полный контроль над кошельком. Их нельзя вводить на сайте по ссылке, отправлять сотруднику, диктовать по телефону или показывать при демонстрации экрана. Настоящая поддержка может попросить публичный адрес или хеш транзакции, но никогда не секрет восстановления.
Наличие замка HTTPS тоже не является доказательством надежности: он лишь шифрует соединение с выбранным сайтом, даже если сайт принадлежит преступнику. Проверять следует точное имя домена и содержание запроса кошелька. Особенно опасны разрешения approve или permit с неограниченной суммой: после подписи злоумышленник может списать активы позднее, не запрашивая повторного подтверждения.
Какие виды криптоскама встречаются чаще всего
Чаще всего пользователи сталкиваются с фишингом, поддельной поддержкой, инвестиционными пирамидами, rug pull, honeypot-токенами, фальшивыми розыгрышами, романтическими схемами и вредоносными приложениями. Эти виды отличаются способом контакта и технической реализацией, но преследуют одну из двух целей: заставить жертву добровольно перевести криптовалюту либо получить доступ к ее кошельку.
Фишинг имитирует сайт биржи, кошелька, airdrop или DeFi-сервиса. Пользователь переходит по рекламе, сообщению или похожему домену, затем вводит seed-фразу либо подписывает вредоносное разрешение. Отдельная разновидность — адресная подмена: мошенник создает адрес с похожими первыми и последними символами и отправляет мелкую транзакцию, рассчитывая, что владелец позже скопирует получателя из истории.
Поддельная поддержка сама находит людей, которые публично пожаловались на зависший перевод или ошибку кошелька. «Специалист» предлагает синхронизацию, верификацию или возврат средств, после чего присылает фишинговую форму. Настоящие сотрудники не начинают личную переписку без заявки и не требуют секретных ключей. Им достаточно номера обращения, публичного адреса и идентификатора операции.
| Схема | Главная приманка | Что требует мошенник | Характерный признак |
|---|---|---|---|
| Фишинг | Вход, airdrop, проверка кошелька | Seed-фраза или подпись | Похожий домен и срочное действие |
| Пирамида | Стабильная высокая доходность | Депозит и приглашение участников | Выплаты зависят от новых вкладов |
| Rug pull | Быстрый рост нового токена | Покупка через DEX | Ликвидность контролирует команда |
| Honeypot | Токен с растущей ценой | Покупка токена | Купить можно, продать нельзя |
| Fake giveaway | Удвоение отправленных монет | Предварительный перевод | Подарок требует сначала заплатить |
| Romance scam | Отношения и совместные планы | Вклад на указанной платформе | Доверие формируют неделями |
| Вредоносное приложение | Кошелек или торговый сервис | Установка и выдача разрешений | Неофициальный файл или издатель |
Чем пирамида отличается от rug pull и honeypot
Пирамида платит старым участникам за счет денег новых, rug pull заканчивается выводом ликвидности или массовой продажей токенов создателями, а honeypot технически блокирует продажу для обычных покупателей. Внешне все три схемы могут демонстрировать растущий баланс, активное сообщество и ранние выплаты, поэтому проверять нужно источник дохода и код контракта.
Инвестиционная пирамида часто маскируется под арбитражного бота, майнинг, копитрейдинг или управление активами. В личном кабинете рисуют прибыль, не подтвержденную блокчейном. Первые небольшие выводы действительно могут проходить: это укрепляет доверие и побуждает увеличить депозит. Когда жертва просит вывести крупную сумму, появляются «налог», «страховой взнос», «комиссия AML» или обязательное пополнение.
При rug pull разработчик сохраняет возможность вывести ликвидность, выпустить дополнительные токены, изменить комиссии или заблокировать адреса. После рекламы и роста цены команда использует эти права, а покупатели остаются с обесценившимся активом. Заблокированная ликвидность уменьшает один риск, но не гарантирует безопасность: контракт может содержать другие административные функции, а крупная доля предложения — находиться в связанных кошельках.
Honeypot выглядит ликвидным, поскольку покупки проходят и цена растет. Однако контракт запрещает продажу всем, кроме доверенных адресов, устанавливает почти стопроцентную комиссию либо меняет правила после покупки. Симулятор сделки и анализ исходного кода помогают обнаружить ограничение, но не дают абсолютной гарантии, если владелец может позднее изменить параметры.
Как работают фальшивые розыгрыши и романтический криптоскам
Фальшивый розыгрыш обещает вернуть вдвое больше монет после проверочного перевода, а романтическая схема сначала создает эмоциональную связь и только затем предлагает инвестиции. В обоих случаях перевод необратим, а демонстрируемый баланс не подтверждает владение активами. Законный giveaway не требует заранее отправлять криптовалюту для получения приза.
Для fake giveaway используют взломанные аккаунты, поддельные трансляции, изображения известных предпринимателей и страницы, копирующие официальные проекты. Таймер, счетчик участников и список якобы выполненных выплат создают иллюзию ажиотажа. Иногда обещают NFT или airdrop, но вместо перевода запрашивают подключение кошелька и подпись разрешения на списание.
Romance scam развивается медленнее. Знакомый из приложения или социальной сети регулярно общается, рассказывает о собственном успехе и знакомит жертву с «надежной» биржей. Сначала предлагается небольшой вклад, затем на поддельной платформе показывают прибыль и разрешают тестовый вывод. После крупного пополнения доступ блокируется. Просьбы об оплате лечения, билетов или таможенной пошлины также могут завершаться переводом на контролируемый преступниками адрес.
Чем опасны поддельные криптоприложения
Поддельные криптоприложения крадут seed-фразы, подменяют адрес получателя, читают буфер обмена или показывают фиктивный торговый баланс. Опасным может быть не только установочный файл из сообщения, но и приложение, временно попавшее в официальный магазин. Проверять нужно разработчика, официальный домен, историю обновлений, разрешения и контрольную сумму файла.
Безопасная установка кошелька
Откройте официальный сайт проекта вручную, перейдите в магазин по ссылке с него и сверяйте имя издателя. Не устанавливайте APK, EXE или расширение из личного сообщения. Для значимой суммы используйте отдельное устройство или аппаратный кошелек, а новую программу сначала проверяйте на пустом тестовом кошельке.
Как мошенники убеждают отправить криптовалюту или раскрыть доступ к кошельку
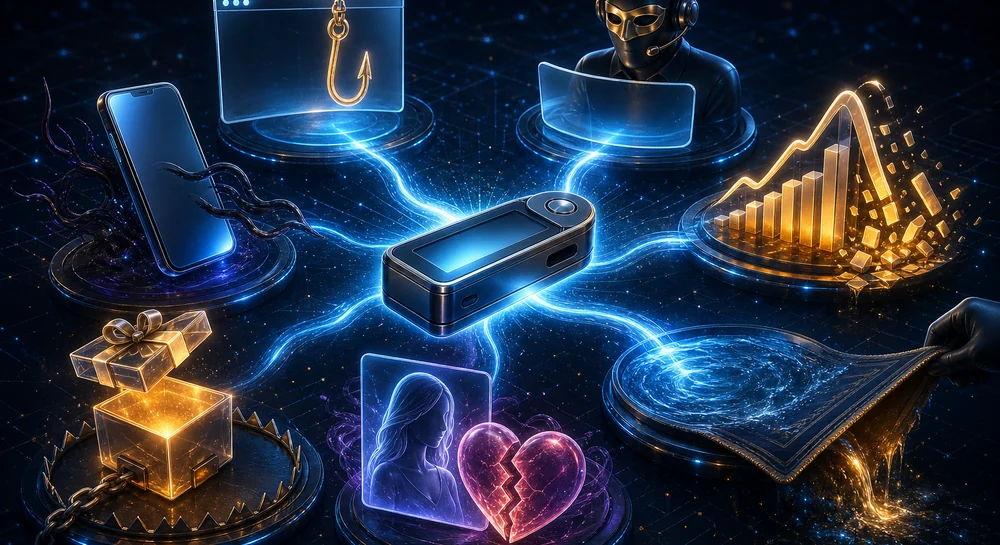
Мошенники добиваются перевода или доступа, сочетая срочность, авторитет, обещание выгоды и страх потери. Они не обязательно убеждают одной просьбой: чаще жертву постепенно вовлекают, добиваются небольшого безопасного действия, демонстрируют фиктивный успех и только затем требуют крупный перевод, seed-фразу или вредоносную подпись.
Социальная инженерия работает не за счет сложной технологии, а за счет управления вниманием. Человеку дают правдоподобную роль — сотрудник биржи, аналитик, разработчик, государственный специалист или знакомый — и одновременно ограничивают время на проверку. Пока жертва думает о спасении счета, упущенной прибыли или помощи близкому, она меньше замечает несоответствия в домене, документах и порядке оплаты.
Как срочность, авторитет, жадность и страх влияют на решение
Срочность лишает времени, авторитет снижает желание спорить, жадность переключает внимание на будущую прибыль, а страх заставляет предотвращать воображаемый ущерб. Эти приемы особенно эффективны вместе: например, «сотрудник безопасности» сообщает о взломе и требует немедленно перевести активы на якобы защищенный адрес.
| Рычаг давления | Типичная фраза | Цель мошенника | Безопасная реакция |
|---|---|---|---|
| Срочность | «Счет заблокируют через 15 минут» | Не дать проверить сведения | Прервать разговор и войти через официальный сайт |
| Авторитет | «Я из службы безопасности биржи» | Добиться автоматического подчинения | Самостоятельно открыть заявку в поддержке |
| Жадность | «Доходность доступна только сегодня» | Заставить увеличить перевод | Проверить источник дохода и риск потери |
| Страх | «Ваши монеты уже пытаются вывести» | Вызвать паническое действие | Не переходить по ссылке, проверить историю операций |
Авторитет часто подделывают техническими деталями. Собеседник называет часть адреса, имя, номер телефона или недавнюю транзакцию — сведения могут быть публичными либо полученными из утечки. Знание этих данных не доказывает, что человек представляет биржу. Подлинность устанавливается только через официальный канал, открытый независимо от входящего сообщения.
Жадность проявляется не только в обещании фантастической прибыли. Более тонкая приманка — правдоподобные 8–15% годовых, доступ к закрытой продаже или скидка на известный актив. Цифры могут выглядеть умеренно, но мошенническим остается механизм: деньги отправляются неизвестному лицу, обязательства нельзя проверить, а вывод зависит от новых платежей.
Как выглядит постепенное вовлечение жертвы
Постепенное вовлечение начинается с безобидного контакта, продолжается мелкой просьбой и завершается финансовой зависимостью. Каждый выполненный шаг повышает доверие и затрудняет отказ: человеку психологически тяжело признать ошибку после недель общения, первого депозита или уже уплаченной комиссии. Поэтому момент остановки нужно определять правилами, а не эмоциями.
- Мошенник устанавливает контакт через рекламу, случайное сообщение, чат поддержки, сайт знакомств или комментарий о проблеме с кошельком.
- Он собирает сведения о доходе, опыте, биржах и доступных активах, одновременно демонстрируя компетентность и личное внимание.
- Жертве предлагают действие с низким риском: зарегистрироваться, установить приложение, подключить пустой кошелек или внести небольшую сумму.
- Поддельный кабинет показывает прибыль, а небольшой вывод иногда действительно выплачивается из денег других жертв.
- После укрепления доверия собеседник убеждает внести основную сумму, взять кредит или привлечь родственников.
- При попытке вывода требуют налог, комиссию, залог, подтверждение ликвидности или повторную «верификацию» переводом.
Доплата не разблокирует украденные средства
Если неизвестная платформа требует отправить криптовалюту для уплаты налога, AML-проверки, активации вывода или подтверждения владения кошельком, новый платеж обычно увеличивает потерю. Законные комиссии либо заранее известны, либо удерживаются из выводимой суммы. Налоговые органы не собирают платежи переводом на личный криптоадрес менеджера.
Еще один прием — изоляция. Мошенник просит не обсуждать операцию с банком, биржей или родственниками, объясняя это конфиденциальностью, риском блокировки или секретностью стратегии. Такое требование защищает не клиента, а сценарий обмана. Независимая пауза полезнее любого обещанного бонуса: нужно закрыть чат, сохранить переписку и проверить утверждения через официальные контакты.
Что делать, если вас торопят подписать транзакцию
Если вас торопят подписать транзакцию, отклоните запрос и выясните, какие права он предоставляет, какому контракту и на какую сумму. Подпись может быть бесплатной по комиссии, но опасной по последствиям: permit, Permit2 и другие сообщения способны разрешить последующее списание токенов без нового подтверждения пользователя.
Безопасное правило: ни поддержка, ни инвестор, ни новый знакомый не должны определять адрес, на который вы переводите все активы, и не должны видеть seed-фразу. Любое утверждение о срочной защите кошелька проверяется с другого устройства и через самостоятельно найденный официальный канал.
Если действие уже выполнено, дальнейшая скорость важна, но паника вредна. Нужно отключить кошелек от подозрительного сайта, отозвать опасные разрешения через проверенный сервис, перевести оставшиеся активы на новый кошелек с новой seed-фразой и предупредить биржу, если средства ушли на ее адрес. Секрет восстановления, однажды введенный на чужой странице, следует считать полностью скомпрометированным: смена пароля ситуацию не исправляет.
Как проверить криптопроект и его команду перед вложением денег
Проверять криптопроект нужно по цепочке независимых подтверждений: изучить возраст и владельца сайта, сопоставить документы с реальным продуктом, проверить опыт команды, юридические данные, партнёрства, источники финансирования и историю разработки. Ни красивый сайт, ни известные советники, ни аудит по отдельности не доказывают надёжность — важна согласованность всех фактов.
Как проверить сайт и документы криптопроекта
Начните с домена: посмотрите дату регистрации, историю изменений сайта и сохранённые версии страниц в веб-архиве. Домен, созданный несколько недель назад, не обязательно принадлежит мошенникам, но он не должен выдаваться за проект с многолетней историей. Настораживают скрытая смена названия, скопированные тексты, неработающие ссылки, шаблонные профили сотрудников и отсутствие прежних версий сайта.
White paper, токеномику, дорожную карту и пользовательское соглашение следует читать вместе. Проверьте, одинаково ли они описывают назначение токена, объём эмиссии, распределение монет, сроки разблокировки, права владельцев и способы получения дохода. Если на главной странице обещана фиксированная прибыль, а документы называют токен исключительно игровым или служебным, это существенное противоречие.
Не считайте объёмный white paper доказательством качества. Найдите конкретные сведения: какую проблему решает продукт, почему для этого нужен блокчейн, кто будет платить за использование, существует ли код и откуда берётся доход. Общие фразы об искусственном интеллекте, децентрализации и «революционной экосистеме» без архитектуры, метрик и ограничений не позволяют проверить заявленную модель.
Как проверить команду криптопроекта
Проверяйте не наличие фотографий и биографий, а подтверждаемую профессиональную историю каждого ключевого участника. Ищите старые профили, выступления, публикации, прежние места работы и проекты, существовавшие до запуска токена. Свяжите имя человека с проектом через независимый источник: личную страницу, профиль работодателя, запись конференции или репозиторий с длительной историей.
Изображения основателей полезно проверить обратным поиском: фотографии могут принадлежать другим людям или быть сгенерированы. Недавно созданный профиль с сотнями контактов, одинаковыми рекомендациями и отсутствием старой активности слабее профиля, где видны многолетние обсуждения и реальные коллеги. Если команда анонимна, риск выше: оценивать придётся только код, управление средствами и возможность привлечь ответственных лиц.
Известное имя не заменяет подтверждение
Мошенники добавляют в раздел Team людей без их согласия или называют публичных экспертов «советниками». Проверьте, упоминает ли сам человек проект в своём подтверждённом профиле. Скриншот переписки, фотография с конференции или логотип компании на сайте проекта партнёрство не подтверждают.
Как проверить юридические заявления и партнёрства
Запишите полное название юридического лица, номер регистрации, страну, адрес и имена директоров. Затем найдите компанию в официальном государственном реестре и сравните даты, статус и вид деятельности. Регистрация юридического лица означает лишь его существование: она не подтверждает лицензию на хранение средств, управление инвестициями, обмен криптовалюты или привлечение вкладов.
Лицензию проверяют в реестре указанного регулятора по номеру и названию компании, а не по картинке сертификата. Обратите внимание, кому именно она выдана, какие услуги разрешает и действует ли сейчас. Мошенники используют номера одноимённых организаций, разрешения другой компании группы либо обычную регистрацию поставщика услуг, представляя её как государственную гарантию вложений.
Партнёрство должно подтверждаться второй стороной. Ищите пресс-релиз, страницу интеграции, запись в документации или публичное заявление представителя партнёра. Формулировки «работаем с», «поддерживается» и «используем технологии» могут означать обычную покупку облачного сервиса. Инвестицию фонда проверяйте на сайте самого фонда и в его портфеле, а не только в публикациях проекта.
| Заявление проекта | Сильное подтверждение | Слабое подтверждение | Красный флаг |
|---|---|---|---|
| Есть лицензия | Запись в реестре регулятора с разрешёнными услугами | Скан сертификата на сайте | Номер принадлежит другой организации |
| Есть партнёр | Подтверждение на официальном сайте партнёра | Совместная фотография или логотип | Партнёр публично отрицает связь |
| Фонд инвестировал | Проект указан в портфеле фонда | Перепечатанный пресс-релиз проекта | Фонд или его сотрудники не существуют |
| Продукт работает | Доступная версия, код и проверяемые операции | Записанная демонстрация | Доступ постоянно обещают после продажи токена |
Как оценить продукт, сообщество и историю проекта
Протестируйте продукт небольшой операцией без подключения основного кошелька. Проверьте, можно ли выполнить заявленное действие, увидеть транзакцию в обозревателе и вывести активы. Репозиторий оценивайте по содержательным изменениям, числу независимых разработчиков, открытым ошибкам и релизам. Сотни мелких автоматических коммитов или скопированный код создают видимость активности, но не подтверждают разработку.
В сообществе обращайте внимание не на число подписчиков, а на качество обсуждений. Однотипные похвалы, запрет вопросов о выводе, мгновенное удаление критики и администраторы, пишущие первыми в личные сообщения, характерны для рискованных схем. Задайте конкретный вопрос о бюджете, разблокировке токенов или задержке релиза и оцените, отвечает ли команда фактами.
Восстановите хронологию: запуск сайта, раунды финансирования, выпуск контракта, аудиты, релизы, изменения токеномики и прошлые названия. Сравните обещанные даты дорожной карты с фактическими результатами. Одна задержка нормальна для разработки; систематическая смена целей, удаление старых обещаний и новый сбор денег без готового результата указывают на повышенный риск.
Правило независимых подтверждений
Для каждого важного заявления найдите минимум два источника, которые проект не контролирует. Даже после проверки не переводите сразу всю сумму: используйте отдельный кошелёк, начните с небольшой операции и заранее проверьте вывод. Если ключевой факт невозможно подтвердить, считайте его неподтверждённым, а не «вероятно правдивым».
Как проверить токен на скам, honeypot и rug pull
Чтобы проверить токен, найдите точный адрес контракта в официальных источниках, изучите его код и полномочия владельца, проверьте ликвидность, распределение монет, налоги, эмиссию и реальные продажи. Затем выполните минимальную покупку и продажу отдельным кошельком. Автоматический сканер полезен как фильтр, но не гарантирует безопасность и не заменяет анализ транзакций.
Как найти правильный контракт токена
Ищите адрес контракта на официальном сайте, в документации и подтверждённом профиле проекта, затем убедитесь, что во всех источниках указан один адрес. Название и тикер копируются за минуты, поэтому поиск токена только по символу опасен. В обозревателе сети проверьте дату создания, создателя, верификацию исходного кода, число владельцев и ссылки на официальный проект.
Неверифицированный код невозможно полноценно сопоставить с работающим байткодом, поэтому риск возрастает. Верифицированный контракт тоже не является знаком качества: вредоносная логика может быть открыта. Если используется прокси-контракт, найдите адрес реализации и администратора обновлений. Возможность заменить реализацию позволяет изменить правила после покупки, даже когда первоначальная версия выглядела безопасно.
Как проверить полномочия владельца и эмиссию токена
Изучите функции, доступные владельцу, администратору или специальным ролям. Опасны не сами административные права, а их объём, непрозрачность и отсутствие ограничений. Контракт может разрешать выпуск новых монет, блокировку адресов, остановку переводов, изменение комиссий, исключение выбранных кошельков из налогов или ограничений, а также замену маршрутизатора обмена.
Надпись «ownership renounced» не гарантирует безопасность. Права могли остаться у другой роли, внешнего контракта или прокси-администратора; вредоносные параметры могли установить до отказа от владения. Проверьте события назначения ролей и текущие адреса управляющих аккаунтов. Мультиподпись и задержка исполнения снижают риск только тогда, когда участники независимы, а задержку нельзя обойти.
| Параметр | Более безопасная модель | Повышенный риск | Что проверить в сети |
|---|---|---|---|
| Эмиссия | Фиксированная либо ограниченная выпуском по правилам | Неограниченный mint у одного адреса | Роли минтера и события выпуска |
| Комиссия | Публичный предел, который нельзя резко повысить | Владелец может установить 100% | Функции изменения buy tax и sell tax |
| Блокировки | Ограниченные и прозрачные условия | Произвольный blacklist или запрет продажи | Роли и списки исключений |
| Обновление | Задержка и мультиподпись | Мгновенное обновление одним ключом | Администратор прокси и timelock |
Как проверить токен на honeypot и возможность продажи
Honeypot позволяет купить токен, но мешает продать его обычному пользователю. Причиной может быть прямой запрет, чёрный список, скрытая комиссия, ограничение максимальной транзакции или условие, разрешающее продажу только избранным адресам. Симулятор обнаруживает многие варианты, однако результат зависит от текущего состояния контракта: владелец способен изменить настройки после проверки.
Самая практичная проверка — купить минимальную сумму и сразу продать часть через тот же пул. Используйте новый кошелёк без ценных активов, вручную проверьте адрес токена и заранее определите допустимый убыток на комиссии и проскальзывание. Успешная продажа подтверждает только текущую возможность выхода: она не исключает будущую блокировку, удаление ликвидности или повышение налога.
Сравните расчётную и фактически полученную сумму. Комиссия в несколько процентов может быть частью токеномики, но налоги 20–30% резко усложняют выход, а возможность владельца поднять их до 100% фактически равна запрету продажи. Не увеличивайте slippage без понимания причины: совет установить 49% или 99% часто маскирует чрезмерный налог либо манипуляцию ценой.
Успешная симуляция не гарантирует продажу
Скам-контракт может распознавать адреса популярных сканеров, временно отключать ограничения или разрешать небольшие продажи, блокируя крупные. Проверяйте реальную операцию, историю продаж разных кошельков и права администратора. Не подключайте основной кошелёк к неизвестному сайту проверки и не подписывайте неясные разрешения.
Как проверить ликвидность токена и риск rug pull
Найдите основной торговый пул и оцените не только долларовую стоимость ликвидности, но и владельца LP-токенов или позиции концентрированной ликвидности. Если команда контролирует почти всю ликвидность и может вывести её немедленно, цена способна обрушиться за одну транзакцию. Блокировка должна подтверждаться контрактом известного сервиса с адресом, сроком и долей заблокированной позиции.
Проверьте продолжительность блокировки и условия разблокировки. Блокировка 95% ликвидности на год существенно отличается от блокировки 20% на семь дней. Сожжённые LP-токены нельзя вернуть обычным способом, однако это не защищает от дополнительной эмиссии, продажи резервов команды, создания другого пула или уязвимости контракта. Концентрированная ликвидность может быть оформлена NFT-позицией, поэтому старые сканеры иногда показывают её некорректно.
Как проверить распределение токенов и кошельки владельцев
Откройте список крупнейших держателей и исключите из анализа пул ликвидности, адрес сжигания, мост и подтверждённые контракты вестинга. Затем сгруппируйте обычные кошельки по источникам финансирования, переводам между ними и времени получения токенов. Десять адресов по 4% могут принадлежать одному человеку, поэтому формальная доля каждого кошелька скрывает фактическую концентрацию.
Особенно опасны крупные незаблокированные резервы, синхронные переводы на биржу, пополнение множества кошельков одним адресом и продажи сразу после рекламной кампании. Сопоставьте распределение в сети с токеномикой: доли команды, маркетинга и ранних инвесторов должны совпадать, а вестинг — исполняться контрактом. Электронная таблица с обещанным графиком слабее публичного контракта блокировки.
Просмотрите ранние операции создателя: какие контракты он выпускал, куда выводил средства и связан ли с уже обвалившимися токенами. Повторное использование кошельков облегчает проверку, но отсутствие истории ничего не доказывает — мошенник может создать новые адреса. Итоговая оценка должна учитывать одновременно код, управление, ликвидность, концентрацию и поведение связанных кошельков.
Как отличить настоящий сайт, кошелёк или биржу от подделки
Настоящий сайт, кошелёк или биржу определяют по точному домену и источнику установки, а не по логотипу и внешнему виду. Адрес нужно получить из заранее сохранённой закладки, официальной документации или подтверждённого профиля компании, затем проверить написание, соединение и издателя приложения. Любое требование ввести seed-фразу означает подделку или опасный сценарий.
Как проверить домен криптосервиса
Читайте адрес справа налево: сначала определите доменную зону и основное имя, затем поддомены. В адресе wallet.example.com владельцу example.com принадлежит wallet, а в example.wallet-login.com основным доменом является wallet-login.com. Мошенники заменяют буквы похожими символами, добавляют дефисы, слова secure и support, используют другую зону или помещают известное название в поддомен.
Проверьте дату регистрации и историю домена, особенно если сервис заявляет о многолетней работе. Новый домен может быть официальным для отдельного продукта, но ссылка на него должна подтверждаться со старого сайта или официального аккаунта. Сокращённые ссылки сначала раскройте, не подключая кошелёк. QR-код тоже содержит обычный адрес и не становится безопасным только из-за формата.
Защищает ли HTTPS и сертификат от фишинга
HTTPS шифрует соединение с открытым доменом, но не подтверждает честность его владельца. Фишинговый сайт может получить действующий сертификат и показывать значок защищённого соединения. Сертификат полезен для выявления грубых ошибок и перехвата трафика, однако главным остаётся точное имя домена; предупреждение браузера о сертификате нельзя обходить.
Откройте сведения о соединении, убедитесь, что сертификат выдан текущему домену и действует, но не ищите в нём «официальность бренда» как обязательный признак. Большинство современных сертификатов подтверждают контроль над доменом, а не личность бизнеса. Наличие HTTPS — минимальное техническое условие, отсутствие HTTPS на странице входа — достаточная причина немедленно закрыть её.
| Признак | Официальный сервис | Фишинговая копия | Надёжная проверка |
|---|---|---|---|
| Домен | Совпадает с документацией и старыми ссылками | Похожее написание, дефис или другая зона | Сравнить адрес посимвольно |
| Приложение | Ссылка ведёт с официального сайта, издатель совпадает | Клон с похожим названием и накрученными отзывами | Проверить издателя, историю и ссылку разработчика |
| Вход | Использует пароль, ключ устройства или подключение кошелька | Просит seed-фразу для «синхронизации» | Не вводить секретную фразу нигде |
| Транзакция | Параметры соответствуют выбранному действию | Предлагается неограниченный approve или непонятная подпись | Проверить адрес, сеть, сумму и разрешения |
Как безопасно установить кошелёк или приложение биржи
Переходите в магазин приложений по ссылке с официального сайта, а не по названию из поиска. Сверьте разработчика, число и историю обновлений, дату публикации, политику конфиденциальности и адрес сайта издателя. Высокая позиция в магазине и хорошие отзывы не исключают подделку: отзывы покупают, а вредоносное обновление может появиться после периода нормальной работы.
Для программы на компьютере проверьте официальный репозиторий или страницу загрузки, цифровую подпись и контрольную сумму, если разработчик их публикует. Не устанавливайте APK, архивы и «обновления безопасности», присланные сотрудником поддержки в мессенджере. Настоящая поддержка не просит установить средство удалённого доступа, сообщить seed-фразу или перевести активы на «безопасный» адрес.
Seed-фраза не нужна для проверки и поддержки
Seed-фраза полностью восстанавливает кошелёк и даёт контроль над активами. Её вводят только при осознанном восстановлении в проверенном приложении. Сайт биржи, форма поддержки, бот, расширение или «специалист по синхронизации» не должны её запрашивать. Если фраза уже раскрыта, создайте новый кошелёк и переведите активы как можно быстрее.
Можно ли доверять рекламе криптосервиса в поиске
Рекламной ссылке нельзя доверять только потому, что поисковик пометил её как объявление или поставил выше официального результата. Мошенники покупают рекламу по названию биржи или кошелька, копируют заголовок и ведут на похожий домен. Не нажимайте на рекламный результат для входа: наберите сохранённый адрес вручную или откройте закладку.
Даже обычный результат поиска может вести на поддельный сайт из-за продвижения, взлома чужой страницы или вредоносного расширения. После первого подтверждённого посещения сохраните страницу в закладки. Если сервис неожиданно показывает другую форму входа, просит восстановить кошелёк или сообщает о срочной блокировке, остановитесь и повторно проверьте адрес через независимый канал.
Как проверить расширение браузера и интерфейс сайта
Устанавливайте расширение по ссылке из официальной документации и сверяйте издателя. Минимальное число установок, недавняя публикация, ошибки в описании и запрос доступа ко всем страницам без понятной причины требуют дополнительной проверки. Периодически просматривайте список расширений: удалите неизвестные и отключите те, которыми не пользуетесь, особенно имеющие право читать и изменять данные сайтов.
Фишинговый интерфейс часто почти неотличим визуально, поэтому ищите не только ошибки в тексте. Сравните адреса разделов, работу меню, справочный центр, историю уведомлений и методы входа с ранее сохранённой версией. Опасные отличия — обязательный импорт seed-фразы, внезапное требование снять все лимиты, подпись пустого сообщения или разрешение тратить неограниченное количество токенов.
Перед подтверждением смотрите данные в окне кошелька, а не пояснение на сайте: сеть, адрес контракта, сумму, получателя и тип разрешения. Аппаратный кошелёк защищает ключ от извлечения, но не спасает от подписи вредоносной транзакции. Для новых сервисов используйте отдельный кошелёк с небольшой суммой и после операции отзывайте ненужные разрешения.
Безопасный маршрут к криптосервису
Один раз найдите домен через несколько официальных источников, проверьте его и сохраните в закладки. Приложения и расширения устанавливайте только по ссылкам с этого домена. Перед входом сверяйте адрес, а перед подписью — параметры в кошельке. Такой порядок защищает лучше, чем попытка распознать подделку по дизайну.
Как распознать мошенника в Telegram, Discord, социальных сетях и службе поддержки
Мошенника выдают незапрошенное личное сообщение, срочность, просьба раскрыть seed-фразу или подключить кошелёк, а также несоответствие имени, username и истории аккаунта официальным данным. Настоящие администраторы обычно не начинают диалог первыми, не требуют перевода для «верификации» и не предлагают решать проблему через секретную ссылку.
Как отличить поддельного администратора от настоящего
Проверять нужно не аватар и отображаемое имя, а уникальный username, числовой ID, роли на сервере и способ начала разговора. Мошенник копирует фотографию, описание и имя сотрудника, но не может получить тот же username. Различие иногда состоит в одном символе: букве l вместо I, цифре 0 вместо O, дополнительном подчёркивании или символе из другого алфавита.
Откройте официальный сайт проекта через сохранённую закладку или адрес из независимого каталога, найдите ссылки на сообщества и перейдите по ним заново. Затем найдите администратора в списке участников или ролей и сравните профиль с собеседником. Не доверяйте ссылке на «официальный чат», которую прислал сам незнакомец: она может вести в полностью клонированное сообщество.
| Признак | Настоящая поддержка | Поддельный сотрудник | Что проверить |
|---|---|---|---|
| Начало общения | Отвечает в созданной пользователем заявке | Первым пишет в личные сообщения | Есть ли обращение в официальной системе тикетов |
| Доступ к кошельку | Просит публичный адрес или хеш транзакции | Запрашивает seed-фразу, ключ либо экран | Можно ли решить вопрос без секретных данных |
| Ссылка | Ведёт на домен из официальной документации | Использует похожий домен или сокращатель | Полное имя домена до перехода |
| Оплата | Не требует депозит за обработку заявки | Просит комиссию, залог или тестовый перевод | Опубликован ли такой платёж в правилах сервиса |
Какие личные сообщения и способы верификации опасны
Опасно любое сообщение, где для получения раздачи, восстановления доступа, синхронизации кошелька или подтверждения владения предлагают ввести seed-фразу, приватный ключ либо подписать непонятное разрешение. Публичный адрес и хеш транзакции можно сообщить поддержке, однако секретные слова не нужны ни администратору, ни разработчику, ни службе безопасности.
Фальшивая верификация часто маскируется под CAPTCHA, Collab.Land, форму обращения или проверку «человек ли вы». После нажатия открывается сайт-клон, который просит подключить кошелёк и подписать сообщение. Простая подпись может быть безопасной только при понятном тексте и известном домене; транзакция с approve, permit, setApprovalForAll или передачей актива уже меняет права и способна открыть доступ к токенам.
Поддержка не восстанавливает кошелёк по seed-фразе
Если собеседник просит 12, 18 или 24 слова, приватный ключ, файл keystore, код двухфакторной аутентификации либо удалённый доступ к компьютеру, прекратите разговор. Заблокируйте аккаунт и сообщите о нём через официальный канал. Даже частично раскрытая seed-фраза должна считаться скомпрометированной.
Как распознать клонированный аккаунт и накрученное сообщество
Возраст канала, число подписчиков и синяя отметка сами по себе не доказывают подлинность: аккаунт могут купить, переименовать или наполнить ботами. Смотрите историю публикаций, даты резкой смены тематики, соотношение просмотров и подписчиков, качество ответов, повторяющиеся комментарии и одинаковые интервалы между реакциями.
Закрытые комментарии не всегда означают скам: их отключают из-за спама или требований модерации. Риск повышается, когда одновременно запрещены вопросы, удаляется критика, публикуются только скриншоты прибыли, а администраторы направляют всех в личные сообщения. При десятках тысяч участников и почти полном отсутствии содержательных дискуссий аудитория может быть накручена.
Почему обещание гарантированной прибыли почти всегда означает скам
Гарантированная прибыль почти всегда указывает на мошенничество, потому что цена криптоактивов, доходность торговли и сложность майнинга меняются, а убыток нельзя исключить заранее. Если организатор обещает фиксированный процент без риска, скрывает источник дохода или требует доплату для вывода, цифры в кабинете, скорее всего, не подтверждены реальными активами.
Какая доходность должна насторожить инвестора
Универсального безопасного процента не существует: даже умеренное обещание подозрительно, если его называют гарантированным. Особенно опасны предложения платить 1–3% в день, удвоить депозит за месяц или стабильно получать десятки процентов ежемесячно. При капитализации 1% в день превращает 1000 единиц примерно в 3778 за год, а 3% — более чем в 48 миллионов. Такой рост несовместим с устойчивой легальной стратегией.
Высокая фактическая доходность отдельного токена возможна, но она сопровождается вероятностью столь же большого убытка. Легитимный сервис раскрывает риски, комиссии, ограничения и источник выплат. Мошеннический проект показывает только лучшие сделки, таймер до окончания акции и отзывы без проверяемых адресов или истории операций.
Как работают фиктивные торговые кабинеты и управляемые депозиты
Фиктивный кабинет отображает баланс и прибыль, которые существуют только в базе сайта. После внесения криптовалюты оператор может нарисовать любую сделку, график или начисление, поскольку пользователь не видит активы на независимом адресе и не может подтвердить исполнение ордеров. Небольшой первый вывод иногда проводят специально, чтобы убедить внести больше.
При схеме управляемого депозита «аналитик» обещает торговать за клиента, просит перевести средства на свой адрес или установить приложение удалённого доступа. Затем он показывает рост счёта и предлагает увеличить капитал. Законный управляющий не становится надёжным только из-за договора, видеозвонка или фотографии паспорта: документы могут быть чужими, а компания — клоном реальной организации.
Почему облачный майнинг и платные сигналы могут быть скамом
Облачный майнинг не является мошенничеством автоматически, но обещанная выплата должна зависеть от хешрейта, сложности сети, цены монеты, электроэнергии и комиссии оператора. Если контракт гарантирует постоянный процент независимо от этих факторов, не показывает оборудование и пул либо продаёт уровни с бонусом за приглашения, выплаты могут идти из депозитов новых участников.
Торговые сигналы также не дают гарантии. Результаты легко подделать: удалить неудачный прогноз, отредактировать сообщение, публиковать противоположные рекомендации в разных группах или показывать доходность без комиссий и просадки. Проверяемая статистика должна включать все сигналы за длительный период, точное время публикации, правила входа и выхода, максимальную просадку и результаты после расходов.
| Предложение | Как создают видимость прибыли | Ключевой риск | Независимая проверка |
|---|---|---|---|
| Торговый кабинет | Рисуют баланс и сделки внутри сайта | Активов на счёте может не быть | Проверка лицензии, хранения и реального вывода |
| Управляемый депозит | Показывают отчёты «трейдера» | Перевод поступает на чужой кошелёк | Юрлицо, полномочия, кастодиан и условия договора |
| Облачный майнинг | Начисляют фиксированный процент | Оборудование может не существовать | Пул, хешрейт, адрес выплат и экономика контракта |
| Сигналы | Скрывают убытки и просадку | Результат нельзя повторить | Полный архив прогнозов без редактирования |
Почему нельзя доплачивать комиссию или налог за вывод
Требование перевести новые деньги для разблокировки уже внесённого депозита — один из самых надёжных признаков скама. Предлогами служат налог, страховка, AML-проверка, повышение статуса, комиссия сети или подтверждение платёжеспособности. После оплаты появляется следующий сбор, потому что отображаемый баланс не предназначен для вывода.
Не пытайтесь откупиться последним платежом
Настоящая комиссия сервиса обычно удерживается из доступного баланса, а сетевой сбор виден в блокчейне и соответствует конкретной транзакции. Если платформе якобы нельзя вычесть платёж из вашей суммы, остановитесь, сохраните адреса, хеши, переписку и обратитесь в биржу, через которую отправлялись средства.
Как безопасно проверить криптовалютное предложение до перевода денег
Безопасная проверка начинается с независимого поиска первоисточника, анализа адреса получателя и условий вывода без перехода по присланным ссылкам. Не подключайте основной кошелёк: используйте отдельный пустой адрес, симуляцию транзакции и минимальную тестовую сумму только после проверки. Любая просьба раскрыть секретные данные означает немедленный отказ.
Как независимо проверить источник предложения
Запишите название проекта, точный домен, username собеседника, адрес контракта и адрес для перевода, не взаимодействуя с ними. Затем найдите официальный ресурс через несколько независимых источников: документацию, известный агрегатор, подтверждённый профиль разработчиков и репозиторий. Ссылки должны сходиться на одном домене и одном контракте. Реклама в поиске, сообщение администратора и QR-код от продавца не считаются независимым подтверждением.
Проверьте дату регистрации домена, архив его изменений и сходство написания с известным брендом. Молодой домен не доказывает обман, а старый не гарантирует безопасность: домен могли купить или взломать. Ищите юридическое название, страну регистрации, понятные контакты и предупреждения регуляторов, если сервис хранит средства, принимает депозиты или обещает управление капиталом.
Как проверить адрес кошелька и смарт-контракт
Вставьте адрес в обозреватель нужной сети вручную. Убедитесь, что сеть совпадает, контракт верифицирован, а адрес указан в официальной документации. Изучите возраст, входящие и исходящие операции, концентрацию средств, взаимодействия с известными сервисами и предупреждающие метки. Новый пустой адрес допустим для частного продавца, но противоречит заявлениям платформы о многолетней работе.
Не делайте вывод о честности только потому, что на адресе лежит крупная сумма: средства могут быть украдены, временно одолжены или представлены токенами без ликвидности. Для контракта дополнительно проверьте права владельца, возможность приостановить операции, изменить комиссии, выпускать новые токены, запрещать продажу и обновлять реализацию. Если код или полномочия непонятны, отсутствие найденной уязвимости не равно безопасности.
Как проверить разрешения без подключения основного кошелька
Создайте отдельный проверочный кошелёк с новой seed-фразой на доверенном устройстве и не переводите туда основные активы. Seed-фразу основного кошелька нельзя вводить в новый сайт, импортировать в расширение для теста или сообщать «верификатору». Аппаратный кошелёк снижает риск кражи ключа, но не защищает от добровольной подписи вредоносного разрешения.
Перед подтверждением прочитайте сеть, адрес контракта, сумму, тип операции и лимит allowance. Безлимитный approve позволяет контракту списывать соответствующий токен в будущем; setApprovalForAll распространяется на всю коллекцию NFT. Permit может выдать разрешение через подпись без отдельной транзакции. Используйте симулятор кошелька или независимый анализатор, но помните, что симуляция показывает ожидаемый эффект, а не гарантирует честность проекта.
Что допустимо сообщить для проверки
Публичный адрес и хеш транзакции не дают права распоряжаться средствами, хотя раскрывают историю операций и баланс. Seed-фраза, приватный ключ, файл резервной копии, пароль, код 2FA и одноразовый код подтверждения являются секретами. Их нельзя передавать ни поддержке, ни аудитору, ни предполагаемому сотруднику биржи.
Как проверить условия вывода и репутацию сервиса
До пополнения найдите тарифы, минимальный вывод, список доступных сетей, сроки проверки личности, лимиты, причины блокировки и порядок закрытия счёта. Сделайте локальную копию условий или скриншоты: мошеннический сайт может изменить страницу после депозита. Если правила вывода доступны только после оплаты или менеджер обещает «индивидуальные условия», переводить деньги нельзя.
Отзывы оценивайте по содержанию, а не по средней звёздочке. Полезны сообщения с датами, хешами транзакций, описанием переписки и результатом спора. Одновременная публикация множества однотипных восторженных отзывов и жалобы на невозможность вывода важнее красивого рейтинга. Проверьте также предупреждения регуляторов, блокировки домена, историю переименований и упоминания адресов в базах злоупотреблений.
Можно ли сделать тестовый перевод
Тестовый перевод уместен только после остальных проверок и не доказывает безопасность окончательно. Отправляйте сумму, потерю которой можете принять, с отдельного кошелька и сначала попробуйте вывести её обратно. Учитывайте минимальный вывод и комиссии: мошенник может разрешить небольшую операцию, а затем заблокировать крупный депозит или потребовать дополнительный платёж.
Не увеличивайте сумму из-за успешного первого вывода. Повторно проверьте адрес назначения, сеть и правила, установите собственный предел риска и не меняйте его под давлением менеджера. Для покупки актива безопаснее использовать известную площадку или проверенный смарт-контракт, где операция исполняется атомарно, чем переводить монеты незнакомцу в ожидании встречного платежа.
Безопасный порядок проверки
Сначала подтвердите источник и адреса, затем изучите контракт, разрешения, репутацию и вывод. После этого используйте отдельный кошелёк, симуляцию и минимальный тест. Если хотя бы один обязательный пункт нельзя проверить независимо, правильное решение — отказаться от предложения, а не компенсировать неизвестность меньшим переводом.
Когда нужно немедленно отказаться от перевода
Откажитесь, если вас торопят, запрещают советоваться, меняют адрес в последний момент, просят отправить средства несколькими транзакциями или обещают вернуть больше после «проверки кошелька». То же правило действует при запросе секретных данных, удалённого доступа, установки неизвестного приложения, подписи непрозрачной транзакции либо доплаты за разблокировку вывода.
Не позволяйте уже потраченному времени или небольшой первой оплате влиять на решение. Мошенники используют последовательные обязательства: после комиссии появляется налог, затем страховка и штраф. Остановка предотвращает новые потери. Сохраните доказательства, отзовите опасные разрешения, переместите оставшиеся активы при компрометации ключа и сообщите адрес отправителя обслуживающей бирже.
Что нельзя сообщать и подписывать в криптокошельке
Никому нельзя сообщать seed phrase и private key, а в кошельке нельзя подтверждать непонятные сообщения, транзакции и безлимитные разрешения на расходование токенов. Даже простое подключение к неизвестному dApp создаёт риск фишинга: само по себе оно обычно не переводит средства, но подготавливает пользователя к опасной подписи.
Почему нельзя сообщать seed phrase и private key
Seed phrase и private key дают полный контроль над соответствующими адресами. Получив их, злоумышленник может восстановить кошелёк на другом устройстве, перевести монеты и токены, управлять NFT и продолжать следить за поступлениями. Смена пароля приложения, удаление расширения или блокировка телефона после утечки уже не защищают активы.
Seed phrase обычно состоит из 12, 18 или 24 слов и используется для восстановления набора адресов. Private key относится к конкретному адресу. Эти данные не нужны службе поддержки, администратору сообщества, сотруднику биржи, разработчику токена или сайту «проверки кошелька». Настоящая поддержка может запросить публичный адрес или хеш транзакции, но не секретные ключи.
Секрет уже раскрыт — кошелёк считается скомпрометированным
Нельзя считать проблему решённой после удаления отправленного сообщения. Скриншот или автоматический бот могли сохранить слова за секунды. Создайте новый кошелёк с новой seed phrase на чистом устройстве и переведите туда оставшиеся активы. Старую фразу больше не используйте даже после смены пароля.
Можно ли безопасно подписывать сообщения в кошельке
Подписывать сообщение безопасно только тогда, когда понятны сайт, назначение подписи, домен и отображаемый текст. Подпись не всегда означает немедленный перевод, однако она может подтвердить вход, принятие условий, размещение ордера или разрешение, которое злоумышленник позднее использует для списания активов.
Особенно опасны слепые подписи, при которых кошелёк показывает только набор символов или предупреждает, что не может расшифровать содержание. Просьба «подписать для верификации», «синхронизировать кошелёк», «разблокировать вывод» или «получить компенсацию» не объясняет юридический и технический смысл действия. Если интерфейс не позволяет прочитать запрос, подтверждение лучше отклонить.
| Действие | Что оно обычно даёт | Главный риск | Что проверить |
|---|---|---|---|
| Подключение кошелька | Показывает dApp публичный адрес | Фишинговый сайт предложит следующую опасную операцию | Домен, сеть и список запрашиваемых аккаунтов |
| Подпись сообщения | Подтверждает владение адресом или намерение | Подпись может авторизовать ордер или разрешение | Полный текст, получателя, срок и назначение |
| Подтверждение транзакции | Записывает действие в блокчейн | Перевод средств или вызов вредоносного контракта | Адрес контракта, сумму, сеть и симуляцию |
| Token approval | Разрешает контракту расходовать токен | Контракт спишет разрешённую сумму позднее | Токен, spender, лимит и репутацию dApp |
Чем опасен безлимитный token approval
Token approval не переводит токены сразу, но назначает адресу spender право распоряжаться ими в пределах лимита. Безлимитное разрешение часто используется легальными DeFi-сервисами для удобства, однако при взломе контракта или подмене адреса под угрозой оказывается весь текущий и будущий баланс соответствующего токена.
Предпочтительнее выдавать разрешение только на сумму предстоящей операции, а после завершения отзывать его через интерфейс кошелька, обозреватель блокчейна или известный сервис проверки approvals. Отзыв является отдельной транзакцией и требует комиссии сети. Он не возвращает уже списанные средства и не отменяет разрешения в других сетях.
Аппаратный кошелёк не исправляет невнимательное подтверждение: он защищает ключ от извлечения, но выполнит операцию, которую владелец осознанно подписал на устройстве. Поэтому экран устройства нужно читать так же внимательно, как интерфейс браузера. Отдельный «холодный» кошелёк для хранения и расходный кошелёк для dApp заметно ограничивают возможный ущерб.
Что делать, если вы уже отправили криптовалюту мошенникам или подключили кошелёк
Сначала прекратите любые контакты и новые платежи, затем определите, что именно произошло: перевод, раскрытие seed phrase, опасная подпись или выдача approval. Сохраните доказательства, переведите оставшиеся активы на безопасный кошелёк, отзовите разрешения и уведомите задействованные биржи. Подтверждённую блокчейном транзакцию обычно нельзя отменить.
Как срочно защитить оставшиеся активы
Если раскрыты seed phrase или private key, действуйте с другого, проверенного устройства. Создайте новый кошелёк с совершенно новой фразой восстановления и сначала переведите наиболее ценные и ликвидные активы. Затем переместите остальные токены и NFT. Для комиссий может потребоваться нативная монета каждой сети, например ETH, BNB, SOL или TRX.
Не импортируйте скомпрометированную seed phrase в новый кошелёк и не создавайте новый аккаунт внутри старой фразы: связанные ключи всё равно доступны мошеннику. Если злоумышленник установил автоматический sweeper и мгновенно забирает поступающую монету для комиссии, самостоятельные попытки спасения способны только увеличить потери. В таком случае нужна помощь проверенного специалиста, причём без передачи ему секретной фразы.
Если фраза не раскрывалась, а кошелёк лишь подключён к сайту, отключите сессию и проверьте approvals во всех использованных сетях. Простое отключение dApp в настройках не отзывает записанное в блокчейне разрешение. Опасные approvals необходимо отменять отдельными транзакциями. Проверьте также разрешения операторов NFT и подписи, допускающие отложенное исполнение ордеров.
Порядок действий в первые минуты
- Закройте подозрительный сайт и не подтверждайте новые запросы.
- Зафиксируйте адреса, хеши транзакций, домен, переписку и время происшествия.
- С чистого устройства создайте новый кошелёк, если секретные ключи могли утечь.
- Переведите оставшиеся активы и отзовите approvals в каждой затронутой сети.
- Смените пароли связанных аккаунтов и включите двухфакторную аутентификацию.
- Сообщите биржам, площадкам и правоохранительным органам точные реквизиты.
Какие пароли и учётные данные нужно сменить
Смените пароль электронной почты, бирж, облачного хранилища и мессенджеров, если они использовались на заражённом устройстве или совпадали между сервисами. Завершите активные сессии, удалите неизвестные устройства и API-ключи, проверьте правила переадресации почты. Для биржи включите приложение-аутентификатор или аппаратный ключ и установите белый список адресов вывода, если функция доступна.
Просканируйте устройство средствами защиты, удалите неизвестные расширения браузера и приложения удалённого доступа. При признаках заражения безопаснее подготовить чистую систему, чем продолжать операции на прежнем устройстве. Не вводите новую seed phrase на компьютере, который мог сохранить нажатия клавиш, буфер обмена или снимки экрана.
Какие доказательства нужно сохранить после криптоскама
Сохраните хеш каждой транзакции, адрес отправителя и получателя, сеть, токен, сумму, дату и время. Сделайте скриншоты переписки, профиля мошенника, рекламного объявления, сайта и страницы оплаты. Экспортируйте письма с техническими заголовками, запишите номера заявок и сохраните исходные файлы. Одних скриншотов недостаточно: ссылки, идентификаторы и блокчейн-данные упрощают проверку.
Не редактируйте оригиналы и не публикуйте seed phrase, private key, резервные коды или персональные документы вместе с заявлением. Составьте краткую хронологию: где увидели предложение, как с вами связались, что обещали, какие действия попросили выполнить и куда ушли средства. Это помогает бирже или следователю быстрее сопоставить адреса и аккаунты.
| Ситуация | Первое действие | Что ещё проверить | Можно ли отменить последствия |
|---|---|---|---|
| Отправлен обычный перевод | Сохранить хеш и уведомить площадку-получателя | Связанные адреса и последующие перемещения | Перевод не отменяется; возможна только заморозка на сервисе |
| Выдан token approval | Отозвать разрешение в нужной сети | Другие токены, NFT и сети | Будущие списания можно остановить, прошлые — нет |
| Раскрыта seed phrase | Перенести активы на новую seed phrase | Все адреса и сети старого кошелька | Старый кошелёк нельзя снова сделать секретным |
| Взломан аккаунт биржи | Заблокировать вывод через поддержку | Почту, сессии, API-ключи и 2FA | Иногда вывод удаётся остановить до обработки |
Куда обращаться после перевода мошенникам
Если средства поступили на централизованную биржу, немедленно отправьте её службе безопасности хеш транзакции, адрес депозита, сумму, время и номер официального заявления, когда он появится. Биржа иногда может ограничить аккаунт получателя, но обычно не раскрывает его данные частному заявителю и не возвращает активы без правового основания.
Подайте заявление в полицию или профильное подразделение по киберпреступлениям своей страны. Дополнительно сообщите о фишинговом домене хостингу, регистратору, поисковой системе, социальной сети или магазину приложений. Если инцидент связан с конкретной биржей, кошельком или dApp, используйте только контакты с официального сайта, введённого вручную.
Остерегайтесь мошенников по возврату криптовалюты
После публикации адреса или жалобы могут появиться «блокчейн-детективы», «юристы» и «хакеры», обещающие гарантированный возврат за аванс, налог или комиссию разблокировки. Не отправляйте им деньги и не раскрывайте ключи. Реальная экспертиза не способна отменить транзакцию и не гарантирует взыскание.
Шанс возврата зависит от маршрута средств. Он выше, если перевод быстро попал на регулируемую централизованную площадку и её служба безопасности получила обращение до вывода. Он значительно ниже после обмена через децентрализованный сервис, мост, миксер или цепочку новых адресов. Анализ блокчейна помогает проследить движение, но сам по себе не даёт права забрать чужие монеты.
Что делать дальше: частые вопросы о криптоскаме
После первичной защиты кошелька нужно проверить остальные сети и аккаунты, сохранить доказательства и направить заявления на площадки, через которые действовал мошенник. Не следует оплачивать «разблокировку» возврата или доверять обещаниям гарантированного розыска. Аудит, KYC и положительные отзывы снижают лишь отдельные риски, но не доказывают безопасность проекта.
Продолжайте наблюдать за скомпрометированными адресами через обозреватели блокчейна, однако не отправляйте на них новые средства. Предупредите знакомых, если мошенник получил доступ к вашему аккаунту и может писать от вашего имени. Для будущих операций разделите хранение и взаимодействие с dApp: основной баланс держите отдельно, а на расходный адрес переводите только сумму конкретной операции.
Ни один отдельный признак — известный инвестор, пройденный KYC, аудит контракта, значок в социальной сети или прибыль первых участников — не заменяет комплексную проверку. Безопасность определяется сочетанием контроля ключей, прозрачности операции, ограниченного риска и возможности независимо проверить каждое утверждение.
Частые вопросы
Можно ли вернуть криптовалюту, отправленную мошеннику?
Подтверждённую транзакцию нельзя отменить как банковский платёж. Возврат возможен, если получатель согласится вернуть средства либо централизованная площадка успеет заморозить их и получит законное основание для передачи. Чем быстрее сохранены хеш и адрес и направлены обращения, тем выше практический шанс, но гарантий нет.
Безопасно ли проходить KYC в криптопроекте?
KYC безопаснее проходить только у известной площадки с понятным юридическим лицом, политикой обработки данных и защищённым доменом. Отправка паспорта неизвестному проекту создаёт риск кражи личности. Сам факт требования документов не доказывает легальность, а отказ от KYC не всегда означает мошенничество.
Что означает аудит смарт-контракта?
Аудит означает, что специалисты проверили конкретную версию кода в определённый момент и описали найденные риски. Он не гарантирует отсутствие ошибок, честность команды, ликвидность или невозможность rug pull. Нужно сверить аудитора, адрес и версию контракта, дату отчёта, нерешённые замечания и полномочия администратора.
Можно ли доверять отзывам о криптопроекте?
Отзывы следует считать дополнительным сигналом, а не доказательством. Мошенники покупают комментарии, создают старые аккаунты и удаляют жалобы; конкуренты также могут публиковать ложный негатив. Полезнее искать независимые обсуждения с проверяемыми хешами транзакций, сравнивать даты и оценивать одинаковые формулировки в разных источниках.
Куда сообщить о криптоскаме?
Сообщите в полицию или национальное подразделение по киберпреступлениям, службе безопасности задействованной биржи, администрации социальной сети и владельцу площадки, где размещалась реклама. Фишинговый домен можно направить регистратору и хостингу. В обращении укажите сеть, адреса, хеши, суммы, время и ссылки.
Доказывает ли блокировка вывода, что нужно доплатить налог или комиссию?
Нет. Требование внести новый платёж для вывода «прибыли», оплаты налога, страховки или разблокировки — типичный признак продолжающегося мошенничества. Настоящие комиссии обычно удерживаются из доступного баланса или заранее описаны правилами сервиса. Не платите повторно и фиксируйте каждое требование как доказательство.